📻 Versión en audio: si prefieres escuchar en vez de leer, el resumen del artículo está justo aquí arriba.
Un aparato de 10 dólares con opiniones propias
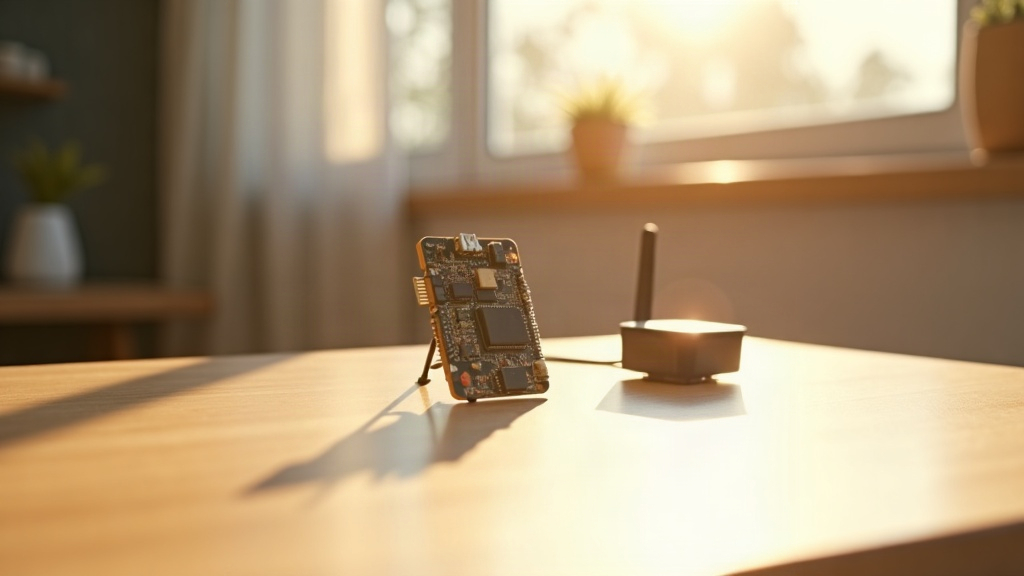
Cuando aparece en Hacker News un post de homelab, suelo dejarlo para después: ya sé cómo vienen, racks caros, NAS con cuatro discos y presupuestos de auto usado. Esta vez captó mi atención otra cosa. Un mini servidor completo corriendo con 450 MB de RAM usables, montado sobre un aparatito de 10 dólares con envío incluido. Cuatro núcleos ARM Cortex-A53 a 1 GHz, 4 GB de almacenamiento, Wi-Fi, módem 4G con GPS y refrigeración pasiva, o sea, cero ruido. Mi teléfono tiene más músculo y está tirado en un cajón. Y con eso, el dueño levantó una pila de servicios que a más de uno le daría para un mes de «planificación de infraestructura».
La lista que incomoda
El aparato corre Debian con contenedores Podman, nada exótico. Lo que incomoda es el presupuesto de memoria de cada pieza. Un bloqueador de dominios a nivel DNS pesa 40 MB y según su dueño descarta el 60% de las consultas de la red antes de que salgan a internet. El túnel para exponer servicios sin abrir un solo puerto va entre 8 y 20 MB. Monitoreo del hardware: 20 MB, repartidos entre agente y servidor. Monitoreo de servicios con alertas cuando algo se cae: 10 MB. Lector RSS: 22 MB. Archivador de bookmarks que guarda copia de las páginas: 10 MB. Avisador de actualizaciones de contenedores: 9 MB. Y la cereza: un agente de IA que en reposo pesa menos de 5 MB y le responde por Telegram preguntas tipo «¿algo raro en los logs?» mientras él anda por la montaña sin señal.
El espejo incómodo
Yo administro la pega opuesta: un montón de VPS donde la memoria sobra, y justamente por eso nadie la mira. He visto agentes de monitoreo que solos se comen 300 MB, dashboards que nadie abre desde el día del deploy, y stacks de observabilidad «por si acaso» que cuestan más de mantener que los servicios que vigilan. La lección del aparato de 10 dólares no es que tu servidor deba correr con 450 MB. Es que la restricción disciplina: cuando cada megabyte se ve, aparecen alternativas livianas y el stack se vuelve mantenible. Cuando la memoria sobra, la mediocridad se esconde en el ruido.
Lo que copio tal cual
Tres decisiones del proyecto me parecen de manual para cualquier flota chica. Primero, el DNS como primera capa de seguridad: dominios de spyware y trackers bloqueados antes de que el navegador los pida, sin firewall dedicado y con 40 MB de sobra. Segundo, no exponer puertos: todo el acceso pasa por un túnel saliente, así el escaneo de red del mundo no encuentra ni la puerta. Tercero, la más valiente: le dieron acceso root al agente de IA, pero solo en ese dispositivo aislado, sin permiso para nada más allá. El radio de explosión de un agente equivocado quedó limitado a un servidor que sale 10 dólares. En mi caso, esa idea calza perfecto con mis cron y mis scripts de respaldo: el agente pregunta por los logs y el disco, y yo no le abro más de lo que ya le abrí.
Esta semana me propuse lo mismo que te sugiero: medir qué se está comiendo memoria en cada máquina y matar lo que solo se justifica por costumbre. La próxima vez que un servicio te pida 2 GB de RAM «por compatibilidad», pregúntate qué hace ese otro de 20 MB que ya resuelve lo mismo.
Fuente de inspiración: What I run on my $10 USD OpenStick homelab – Bosscher